
Re Carlo III richiama i giganti tech sui rischi dell’intelligenza artificiale: innovazione e sicurezza devono procedere insieme

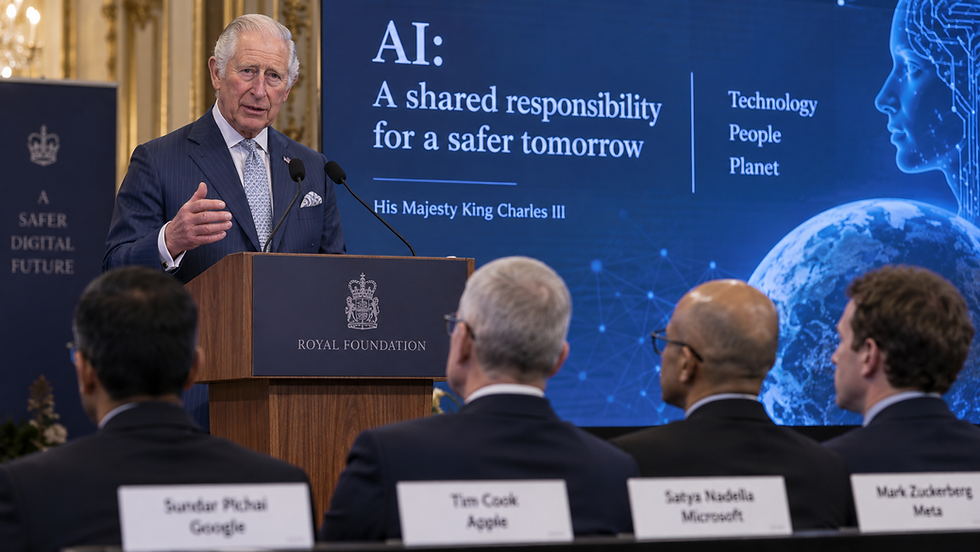
Il rapido sviluppo dell’intelligenza artificiale impone alle grandi aziende tecnologiche una responsabilità che va oltre la competizione commerciale. È il messaggio lanciato da Re Carlo III, che ha richiamato l’attenzione sui possibili rischi collegati alla diffusione di sistemi sempre più potenti e autonomi. Il sovrano britannico ha invitato i protagonisti dell’industria tecnologica a considerare non soltanto le opportunità economiche dell’IA, ma anche le conseguenze che una crescita incontrollata potrebbe produrre sulla società. Il riferimento ai possibili rischi esistenziali riporta al centro del dibattito internazionale la necessità di sviluppare strumenti capaci di mantenere il controllo umano sulle tecnologie più avanzate, evitando che la velocità dell’innovazione superi quella delle regole e dei sistemi di sicurezza.
Il tema interessa direttamente i grandi gruppi che stanno investendo decine di miliardi nello sviluppo dei nuovi modelli. OpenAI, Google, Microsoft, Meta, Anthropic e xAI, insieme ai produttori di semiconduttori e agli operatori delle infrastrutture cloud, sono impegnati in una competizione nella quale aumentano continuamente capacità di calcolo, dimensioni dei modelli e possibilità operative degli agenti artificiali. La corsa all’IA sta già trasformando ricerca scientifica, industria, sanità, finanza e servizi professionali, ma la crescente autonomia dei sistemi alimenta interrogativi sulla possibilità di prevederne completamente il comportamento. La questione non riguarda quindi soltanto eventuali errori dei chatbot, ma scenari nei quali strumenti molto avanzati potrebbero essere utilizzati impropriamente oppure agire secondo modalità difficili da controllare.
Il richiamo di Carlo III si inserisce in un dibattito che da tempo coinvolge governi, università e imprese. Tra i rischi più immediati figurano la produzione di disinformazione, le frodi realizzate attraverso contenuti sintetici, gli attacchi informatici automatizzati e l’utilizzo dell’intelligenza artificiale per sviluppare strumenti potenzialmente pericolosi. Su un orizzonte più lungo, alcuni ricercatori sostengono che sistemi dotati di capacità superiori a quelle umane in numerosi ambiti potrebbero creare problemi difficili da gestire qualora obiettivi, incentivi e meccanismi di controllo non fossero progettati correttamente. Altri studiosi considerano invece eccessivo concentrare il dibattito su scenari estremi, sottolineando l’urgenza di affrontare gli effetti già osservabili dell’IA su lavoro, privacy, discriminazioni algoritmiche e concentrazione del potere economico.
Proprio questa diversità di valutazioni rende centrale il problema della governance dell’intelligenza artificiale. Regno Unito, Unione europea, Stati Uniti e altre grandi economie stanno cercando di costruire sistemi normativi capaci di proteggere cittadini e imprese senza frenare l’innovazione. L’Europa ha scelto un modello fondato sulla classificazione dei rischi e su obblighi differenziati per sviluppatori e utilizzatori, mentre altri Paesi stanno sperimentando approcci più flessibili. La dimensione globale dell’industria rende tuttavia difficile una regolamentazione esclusivamente nazionale: i modelli possono essere sviluppati in un Paese, addestrati attraverso infrastrutture distribuite in più continenti e utilizzati contemporaneamente da centinaia di milioni di persone.
Per le Big Tech la sicurezza diventa così anche una questione industriale. Lo sviluppo dei sistemi più avanzati richiede procedure di valutazione, test contro comportamenti indesiderati, protezione delle infrastrutture e controlli sull’accesso alle capacità potenzialmente più sensibili. Queste misure comportano costi significativi e possono rallentare il lancio di nuovi prodotti, mentre la competizione internazionale spinge nella direzione opposta, premiando chi riesce a innovare più rapidamente. È proprio questa tensione tra velocità e prudenza a rappresentare uno dei problemi centrali della nuova economia dell’IA: nessuna grande azienda vuole perdere terreno, ma un incidente rilevante potrebbe compromettere la fiducia del pubblico e determinare una risposta normativa molto più severa.
Il dibattito assume inoltre una dimensione economica sempre più rilevante. Gli investimenti nell’IA generativa stanno sostenendo la crescita dei data center, della produzione di chip e delle reti energetiche, mentre i mercati finanziari attribuiscono valutazioni elevate alle imprese considerate meglio posizionate nella nuova rivoluzione tecnologica. Parallelamente aumenta la pressione affinché queste risorse producano applicazioni realmente utili e sostenibili. La sicurezza non appare quindi separabile dalla capacità di creare valore: sistemi affidabili, verificabili e controllabili possono favorire una diffusione più ampia dell’intelligenza artificiale nei settori nei quali errori e malfunzionamenti avrebbero conseguenze particolarmente gravi.
L’intervento di Re Carlo III rafforza così una discussione destinata ad accompagnare l’intera evoluzione dell’intelligenza artificiale. Il punto non è arrestare una tecnologia che offre possibilità straordinarie, ma definire responsabilità e meccanismi di controllo proporzionati alla sua crescente potenza. Governi, comunità scientifica e imprese tecnologiche saranno chiamati a confrontarsi sempre più frequentemente sulla sicurezza dei modelli, sulla trasparenza e sulla supervisione umana, mentre la capacità di prevenire i rischi diventerà parte integrante della competizione per guidare la prossima fase dell’innovazione digitale.


Commenti